VIDEO. Kāpēc pēkšņi nestrādā tik daudzas mājaslapas? IT eksperti skaidro, kas noticis 9

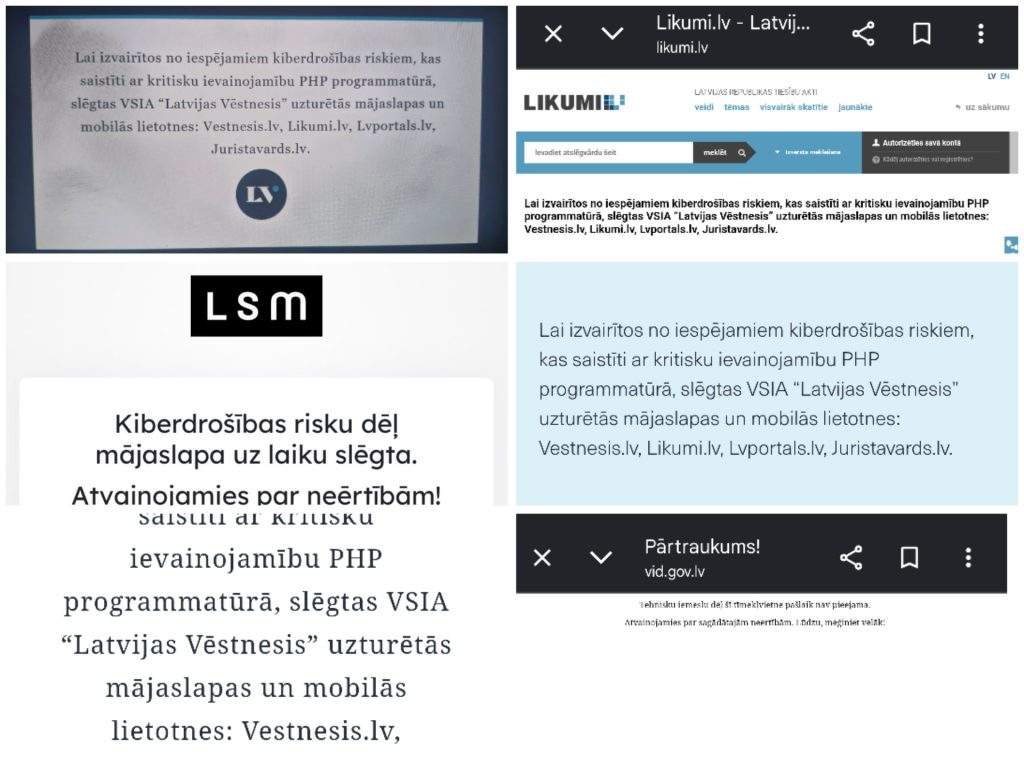
Pēdējās stundās vairākām tīmekļvietnēm Latvijā radušās darbības problēmas. To vidū ir arī Latvijas Sabiedriskā medija (LSM) vietne. Kas noticis un kāpēc šī situācija rada tik lielu satraukumu?
LA.LV sazinājās ar IT speciālistu Māri Beķeri, kurš skaidroja, ko nozīmē pašlaik notiekošais un kādi riski saistīti ar atklāto drošības ievainojamību.
M. Beķeris norāda, ka šī situācija ir īpaša ar to, ka par ievainojamību tika paziņots vēl pirms bija pieejams atjauninājums tās novēršanai. Kāds labais hakeris bija atklājis nopietnu problēmu, kas skar daudzas sistēmas, kurās tiek izmantota PHP programmēšanas valoda.
Tā tiek izmantota ļoti daudzās tīmekļvietnēs.
Viņš skaidro, ka problēma saasinājās brīdī, kad šodien ap plkst. 17 tika izlaists atjauninājums, kas novērš ievainojamību, taču līdz tam jau vajadzēja novērst esošos drošības caurumus. Būtībā runa ir par nopietnu kiberdrošības risku.
PHP var salīdzināt ar “iPhone” tālruņiem. Ja kāds zina specifisku kodu, sistēmu var uzlauzt, ja tā netiek atjaunināta. Serverus var izvietot dažādās vietās, taču, ja tajos ir drošības caurums, pastāv risks piekļūt tajos esošajai informācijai.
M. Beķeris atceras dienu, kad nelidoja lidmašīnas un nedarbojās “Windows” sistēmas. Jau toreiz bija skaidrs, ka kritiskajai infrastruktūrai vienmēr nepieciešams rezerves plāns un alternatīvas tehnoloģijas.
“Iedomāsimies kara situāciju… Ja sākas karš, varam braukt ar kvadraciklu, bet, ja beidzas benzīns, pieejams ir arī dīzeļa mopēds, un mēs tāpat nonāktu mērķī,” skaidro M. Beķeris, aicinot domāt par alternatīviem risinājumiem arī tehnoloģiju pasaulē. Ja visi izmantotu “iPhone” un šie tālruņi tiktu uzlauzti, būtu jāspēj pāriet uz “Android” ierīcēm.
Tikmēr sociālo mediju satura veidotājs un krāpnieku apkarotājs Elviss Strazdiņš sociālo mediju platformā “X” arī paskaidrojis, kas notiek un kāpēc situācija ir nopietna.
“Šī situācija ir diezgan traka. LSM lapa ir aizklapēta un vēl kaudzēm citu lapu nestrādā,” raksta Strazdiņš.
Viņš skaidro, ka šodien tika publiskota PHP programmēšanas valodas ievainojamība un, pēc viņa aplēsēm, aptuveni 70% mājaslapu visā pasaulē izmanto šo valodu.
Ko tas nozīmē? Pēc Strazdiņa skaidrotā, ievainojamība var ļaut uzbrucējam pārņemt kontroli pār publiski pieejamu PHP serveri un ar to rīkoties pēc saviem ieskatiem. Piemēram, iegūt datus, izpildīt komandas, kas ietekmē sistēmas darbību, kā arī zagt informāciju no tīmekļvietņu apmeklētājiem.
Strazdiņš arī norāda, ka vietņu uzturētājiem, kuru sistēmas izmanto PHP, nekavējoties jāaptur to darbība un jāuzstāda jaunākā versija, kas nesen izlaista, lai novērstu ievainojamību.
Ja tava mājaslapa darbojas uz PHP, šis ir svarīgi! Atklāta kritiska ievainojamība PHP2Shell, kas var ļaut uzbrucējiem pārņemt serveri. https://t.co/u7G02Q6qhq
— Elviss Strazdiņš 🇱🇻 🇺🇦 (@elnormous) October 21, 2026