“Revolut” klientu dati nonākuši internetā: krāpnieki draud tos publicēt katru dienu 0

Finanšu tehnoloģiju uzņēmums “Revolut” apstiprinājis, ka pēc krāpniecisku pieprasījumu saņemšanas neautorizētai trešajai pusei izpausta sesitīva klientu informācija. Uzbrucēji uzņēmumam nosūtījuši viltotus informācijas pieprasījumus, taču to darījuši, izmantojot īstu valdības iestādei piederošu e-pasta domēnu.
“Revolut” paziņoja, ka incidents skāris ļoti ierobežotu klientu skaitu. Precīzu cietušo skaitu uzņēmums pagaidām neatklāj, taču norāda, ka visi skartie klienti jau ir informēti.
Pēc “Revolut” sniegtās informācijas uzbrucēji izmantojuši tā dēvēto uzdošanos par citu personu jeb sociālās inženierijas krāpniecību. Vienkāršoti tas nozīmē, ka krāpnieki izlikās par likumīgu valdības iestādi. Viņi izmantoja e-pasta adresi no īstas valsts iestādes domēna un nosūtīja “Revolut” informācijas pieprasījumu, kas uzņēmumam izskatījās pēc oficiāla pieprasījuma no valsts iestādes.
Šādā veidā krāpniekiem izdevies panākt, ka “Revolut” darbinieki izpauduši informāciju par atsevišķiem klientiem. Pēc incidenta atklāšanas uzņēmums bloķēja izmantoto e-pasta adresi un informēja gan attiecīgo valdības iestādi, gan tiesībsargājošās iestādes, datu aizsardzības uzraugus un finanšu regulatorus.
“Revolut” uzsver, ka uzņēmuma sistēmas netika uzlauztas un klientu nauda nav apdraudēta.
Noplūdusī informācija dažos gadījumos var būt daudz plašāka par vienkāršu klienta vārdu un tālruņa numuru.
Saskaņā ar publiski pieejamo informāciju apdraudēto datu vidū varētu būt klienta:
vārds un uzvārds;
dzimšanas datums;
profesija;
tālruņa numurs;
e-pasta adrese;
pasta adrese;
identitāti apliecinošu dokumentu kopijas;
pašbilde, kas izmantota idnetitātes pārbaudei.
Atsevišķos ziņojumos minēti arī kontu izraksti un pilna darījumu vēsture, tostarp informācija par “Bitcoin” darījumiem. Tieši identitātes dokumentu un pašbilžu noplūde rada īpašas bažas, jo šādu informāciju krāpnieki var izmantot, lai uzdotos par citu personu, mēģinātu atvērt kontus vai veiktu citas krāpnieciskas darbības.
Nopludinātie dati jau parādījušies internetā
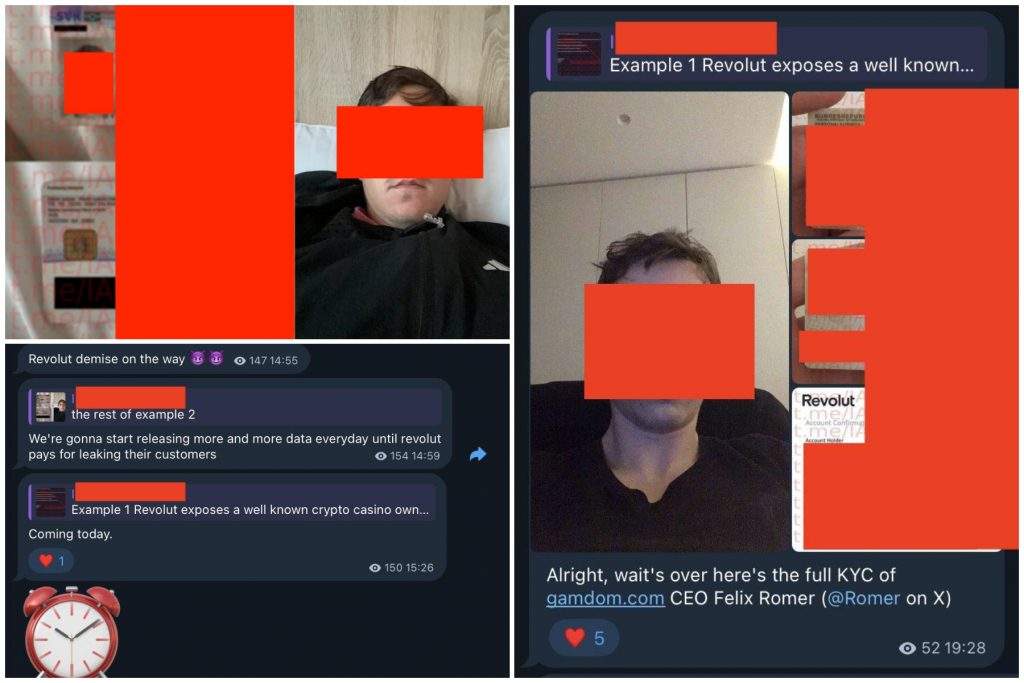
Tikmēr internetā jau parādījusies informācija, kas, iespējams, iegūta incidenta laikā. Platformā “X” “International Cyber Digest” ziņojis, ka starp publiski izplatīto informāciju esot arī tenisista Aleksandra Sevčenko un kriptovalūtu kazino “Gamdom” vadītāja Fēliksa Rēmera pašbildes un personu apliecinošu dokumentu kopijas.
Uzbrucēji “Telegram’ platformā esot draudējuši turpināt datu publiskošanu katru dienu, līdz “Revolut” viņiem samaksās. Rēmers medijam “Cointelegraph” norādījis, ka, ņemot vērā uzbrucēju rīcībā esošo informāciju, dati, šķiet, patiešām nākuši no “Revolut”. Viņš arī apstiprinājis, ka ir viens no klientiem, kurus uzņēmums informējis par incidentu.