“Izskatās gluži kā īsts rēķins!” “Tet” klients brīdina pārējos – krāpnieki atraduši jaunu “zelta bedri” 0

Datus zog, uzņēmumu drošības mūrus uzlauž, telefonā runā roboti – mēs dzīvojam trakā laikā un krāpniecība glūn uz katra stūra.
Kāds soctīklotājs laipni padalījies ar ierakstu, kādu epastu saņēmis no it kā “Tet” – kā izrādās šis rēķins bijis viltvāržu radīts. Lūdzu, piemērs, lai nesanāk iekrist krāpnieku ķetnās arī tev!
Vēstule veidota tā, lai pirmajā brīdī radītu iespaidu par ierastu uzņēmuma paziņojumu – tieši uz šādu neuzmanības mirkli krāpnieki arī cer. Arī tehnoloģiju uzņēmums “Tet” iepriekš brīdinājis savus klientus par krāpniekiem, kas izmanto uzņēmuma vārdu.
“Tet” savā mājaslapā rakstījis, ka klienti saņēmuši krāpnieciskus e-pastus ar aicinājumu noskenēt QR kodu, lai it kā saņemtu rēķina atmaksu. Uzņēmums uzsvēra, ka šādus e-pastus nav sūtījis, un aicināja neskenēt kodu un neatvērt tajā ievietotās saites.
Ļoti vienkārša pārbaude ir sūtītāja adrese. “Tet” norāda, ka uzņēmuma sūtīto ziņu e-pasta adreses beidzas ar @tet.lv. Ja vēstule šķiet aizdomīga, uzņēmums iesaka to pārbaudīt, sazinoties pa oficiālajiem kanāliem.
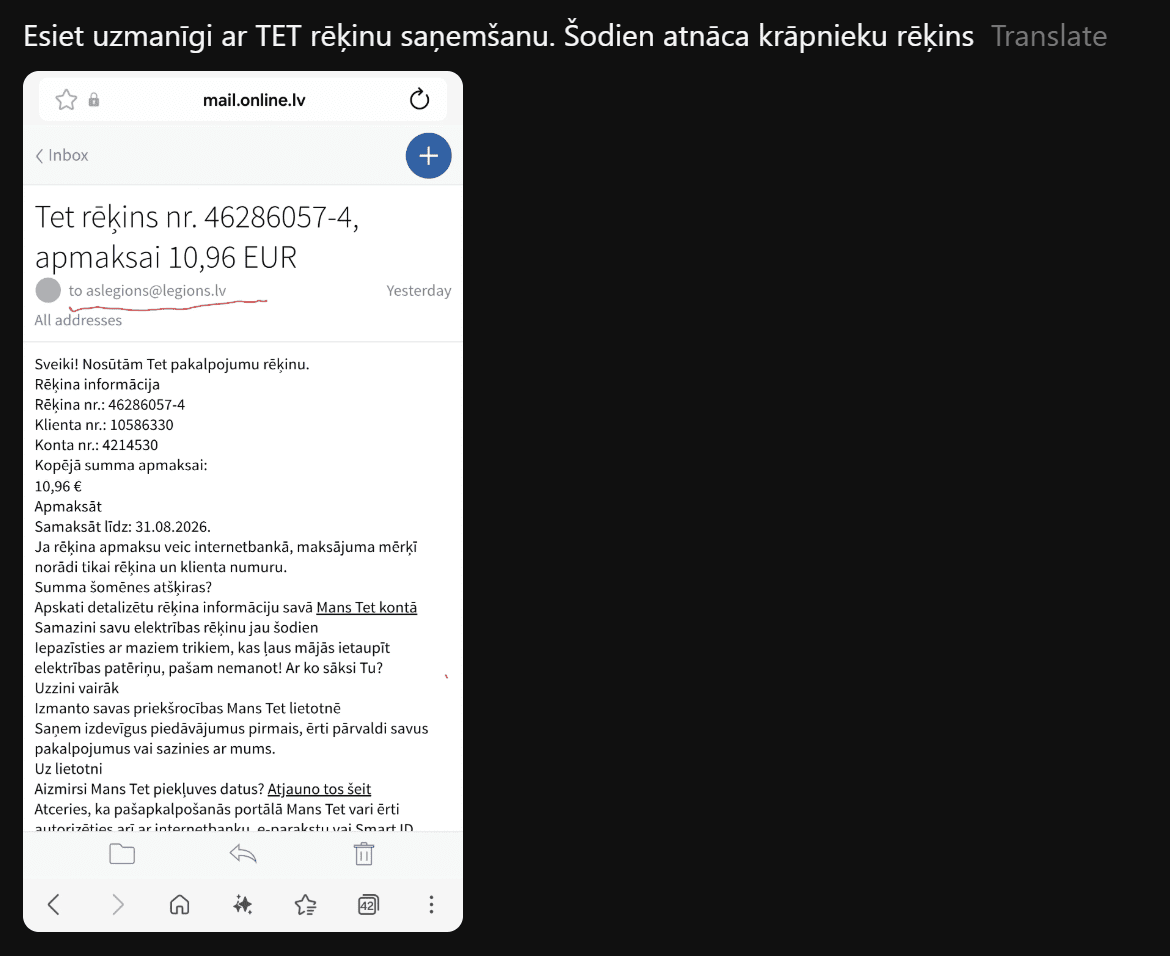
Svarīga nianse – pat redzams uzņēmuma nosaukums pie sūtītāja vēl neko negarantē. Krāpnieki var izveidot vizuāli līdzīgu adresi vai panākt, ka e-pasta programmā vispirms redzams uzņēmuma nosaukums, nevis faktiskā sūtītāja adrese.
“Swedbank”, CSDD, “Latvijas Pasts” – saraksts ir garš
LA.LV vairākkārt rakstījis par līdzīgiem gadījumiem. Vēl 2026. gada augustā “Swedbank” klienti saņēma mērķētus krāpnieciskus e-pastus ar aicinājumu “atjaunot bankas datus”. Banka uzsvēra, ka šādas vēstules nav sūtījusi. Viena no pazīmēm bija ar banku nesaistīta sūtītāja e-pasta adrese, kā arī saite, kas aizveda uz viltotu vietni datu iegūšanai. “Swedbank” atgādināja, ka datu atjaunošanai klientam pašam jāatver internetbanka, nevis jāseko e-pastā saņemtai saitei.
Īpaši aktīvi šogad izmantots arī CSDD vārds. LA.LV maijā vēstīja, ka cilvēki masveidā saņem īsziņas un e-pastus par it kā fiksētu ātruma pārkāpumu. Augustā parādījās jauns vilnis – CSDD atkal brīdināja par e-pastiem un īsziņām, kuros ievietotas viltotas saites. CSDD iesaka informāciju par sodu pārbaudīt, pašam atverot e-CSDD vai oficiālo lietotni.
Ilgstoši viena no krāpnieku iecienītākajām identitātēm ir arī “Latvijas Pasts”. LA.LV jau iepriekš vēstījis par e-pastiem un īsziņām, kuros cilvēkam paziņots par aizkavētu sūtījumu, nepieciešamību precizēt piegādes informāciju vai samaksāt nelielu piegādes maksu. Aiz šādas it kā nevainīgas darbības slēpjas mēģinājums iegūt maksājumu kartes vai citus sensitīvus datus.
“Latvijas Pasts” LA.LV skaidrojis, ka šādi ziņojumi tiek ģenerēti un izsūtīti ļoti plašam cilvēku lokam. Tāpēc nav nekas pārsteidzošs, ja krāpnieka ziņa sakrīt ar dienu, kad cilvēks patiešām gaida kādu sūtījumu.
Visbiežāk piesauc arī elektrības tirgotājus un valsts iestādes
Valsts policijas dati par 2025. gadu labi parāda, kādus vārdus krāpnieki izvēlas visbiežāk. Telefonkrāpnieki bieži uzdevās par komunālo pakalpojumu uzņēmumu pārstāvjiem – “Latvenergo”, “Elektrum”, “Enefit” un “Sadales tīkla” darbiniekiem. Savukārt krāpnieciskas īsziņas tika sūtītas VID, tiesu, CSDD un dažādu kurjerdienestu vārdā.
Tas ir loģiski no krāpnieku viedokļa. Banka, elektrības tirgotājs, pasta uzņēmums vai valsts iestāde ir organizācijas, ar kurām ikdienā saskaras milzīgs cilvēku skaits. Ja krāpnieks izsūta desmitiem tūkstošu ziņu, daļai saņēmēju tieši tajā brīdī tiešām būs neapmaksāts rēķins, gaidāma paka vai nesen veikta darbība bankā.
Krāpniekiem Latvijā pērn atdoti 23,7 miljoni eiro
Runājot par šo problēmu, vairs nav runa par atsevišķām simtu eiro epizodēm. Valsts policija apkopojusi, ka 2025. gadā Latvijas iedzīvotāji krāpniekiem zaudēja vismaz 23,7 miljonus eiro. Gadu iepriekš tie bija 16 miljoni. Policijā gada laikā tika reģistrēts 8701 ar krāpšanu vai tās mēģinājumu saistīts notikums, bet 3165 gadījumos cilvēkiem nauda patiešām tika izkrāpta.
Visizplatītākās bija telefonkrāpšanas – reģistrēti 6479 šādi gadījumi. Otrajā vietā bija krāpnieciskās īsziņas, bet starp finansiāli sāpīgākajām joprojām ir investīciju krāpšanas. 479 šādos gadījumos cilvēki kopumā zaudēja vairāk nekā 6,7 miljonus eiro.
Vēl viens no skaļākajiem pēdējā laika gadījumiem kļuva zināms šā gada martā. Valsts policija izmeklē lietu, kurā apvienotas 35 krimināllietas par krāpšanām 2023. un 2024. gadā. Krāpnieki uzdevās par policijas un banku darbiniekiem un no Latvijas iedzīvotājiem izkrāpa aptuveni divus miljonus eiro.
Izmeklēšanā identificēti vairāk nekā 170 tā dēvētie naudas mūļi, bet policija aizturējusi arī 13 krāpnieciska zvanu centra operatorus.
Shēmas kļūst sarežģītākas
Vairs ne vienmēr pietiek ar padomu “neuzticieties slikti uzrakstītam e-pastam”. LA.LV martā rakstīja par shēmu, kurā krāpnieki vienlaikus izmantoja vairākus saziņas kanālus. Cilvēkam piezvanīja persona, kas uzdevās par “Swedbank” darbinieku, un sarunas laikā pienāca arī viltota īsziņa par it kā nelikumīgu darījumu kontā.
Šāda sakritība var radīt daudz lielāku uzticību zvanītājam. Nākamais solis jau ir prasība nosaukt datus vai apstiprināt Smart-ID pieprasījumu. Tādēļ arvien mazāk var paļauties uz vienu atsevišķu pazīmi – pareizu latviešu valodu, pazīstamu logotipu vai pat šķietami ticamu telefona numuru.
Kā atpazīt krāpnieka e-pastu?
Ir dažas pazīmes, kuru kombinācijai vajadzētu likt apstāties. Pirmkārt, jāpārbauda pilna sūtītāja e-pasta adrese, nevis tikai pie tās redzamais uzņēmuma nosaukums. Piemēram, ja vēstule it kā ir no “Tet”, uzņēmums norāda, ka tā e-pasta adreses beidzas ar @tet.lv. “Latvijas Pasta” oficiālās adreses savukārt saistītas ar pasts.lv.
Otrkārt, aizdomas rada steidzināšana: “apmaksājiet tūlīt”, “konts tiks bloķēts”, “pēdējais brīdinājums”, “apstipriniet darījumu” vai “jums pienākas atmaksa”.
Treškārt, nevajadzētu no šādas vēstules uzreiz spiest saites, skenēt QR kodus vai atvērt pielikumus. Ja ziņā rakstīts par banku, CSDD, “Tet” vai citu pakalpojumu, drošākais variants ir pašam atvērt uzņēmuma oficiālo lietotni vai pārlūkā ierakstīt tā mājaslapas adresi.
Īpaši svarīgi: banka, policija vai uzņēmuma darbinieks nedrīkst jūs pierunāt nosaukt internetbankas paroles vai Smart-ID PIN kodus. Arī Smart-ID pieprasījums nav vienkāršs “apstiprinājums”. Pirms PIN ievadīšanas vienmēr jāizlasa, kādu darbību cilvēks patiesībā apstiprina.
Ja dati jau ievadīti viltus lapā vai apstiprināts aizdomīgs maksājums, nevajag gaidīt. Nekavējoties jāsazinās ar banku, bet finansiālu zaudējumu gadījumā arī ar Valsts policiju.
Sociālajos tīklos publicētais krāpnieku e-pasts šajā ziņā izdara labu darbu – jo vairāk cilvēku redz konkrētus piemērus, jo mazāka iespēja, ka nākamajā reizē pazīstams logotips un steidzams paziņojums automātiski izraisīs vēlmi spiest uz pogas.